
Hodman.ai
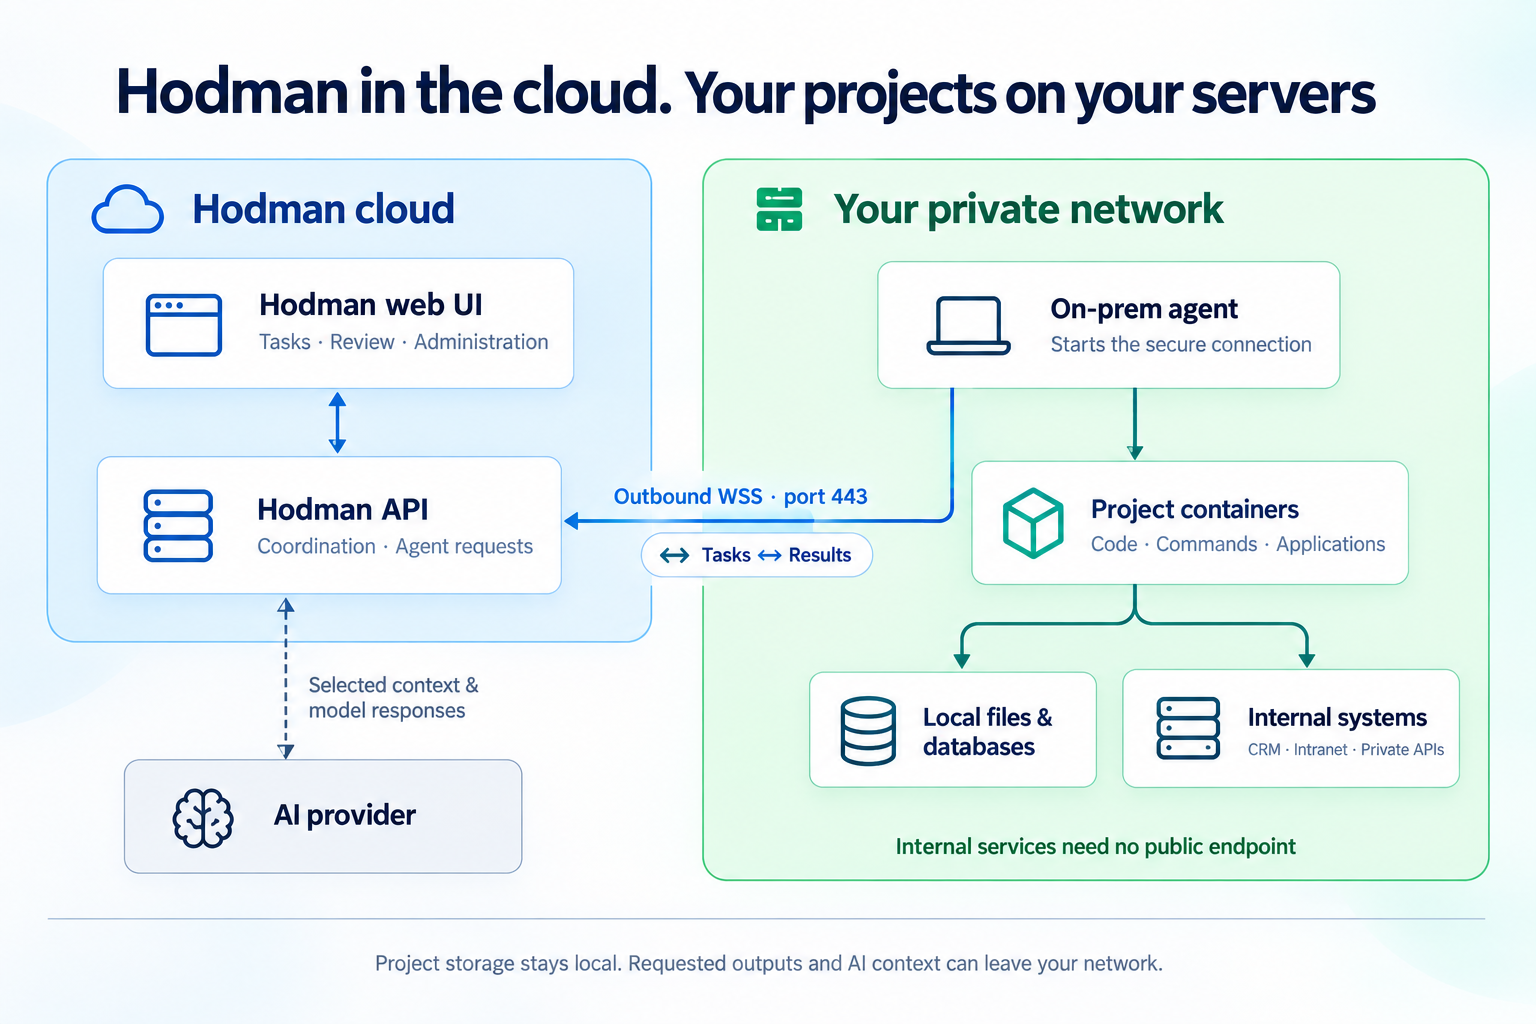
La web y la API de Hodman permanecen alojadas: inicio de sesión, administración, tareas, conversaciones y coordinación con tu agente de ejecución.
On-prem híbrido
Tu equipo usa la web de Hodman. Un agente en tu servidor ejecuta el código y accede a los sistemas internos que autorices, sin darles un endpoint público.
La web y la API de Hodman permanecen alojadas: inicio de sesión, administración, tareas, conversaciones y coordinación con tu agente de ejecución.
Tu agente gestiona contenedores Docker, archivos y bases locales. El código accede a las APIs y servicios internos autorizados desde tu red.
La IA usa tu suscripción compatible, clave API o Credits opcionales. El proveedor elegido puede recibir contexto y resultados de herramientas; ejecutar on-prem no vuelve local la inferencia.
Dale a un proyecto acceso de lectura a una base en tu red privada. Su código la consulta localmente y sirve un panel por tu ingreso interno o VPN. El equipo puede pedir cambios a Hodman y revisar la vista previa. Decide qué consultas y registros puede devolver el agente al espacio alojado y al proveedor de IA.
El agente se conecta a Hodman sin necesitar un puerto entrante de gestión. Las vistas previas, aplicaciones y webhooks requieren su propia configuración de red. Proveedores y registros externos pueden requerir acceso saliente.
Usa credenciales acotadas, conexiones de solo lectura cuando sea posible y filtros de salida en cada conector. La política de protección puede orientar el enmascaramiento, pero no filtra toda la red automáticamente. Prueba qué llega al espacio y al modelo antes de conectar sistemas sensibles.
El código y los resultados de comandos solicitados pueden enviarse a Hodman y a tu proveedor de IA. Hodman puede guardar valores restaurados en caché. No es una instalación sin conexión ni una garantía de que ningún dato salga de tu red.
Estamos preparando la distribución pública en Docker Hub. La guía describe la instalación prevista con imágenes públicas; usa una etiqueta de versión confirmada por tu administrador.
Dale la guía de instalación a tu agente de código.
Instala el paquete de ejecución en un servidor o VM dedicados.
Autoriza el entorno en tu espacio de Hodman.
Verifica un proyecto de prueba y su acceso antes de conectar datos de producción.
El agente controla el daemon de Docker. Usa un host dedicado, revisa sus permisos y respalda los datos locales. Una imagen descargable públicamente no significa por sí sola que el software sea de código abierto.
Plan Ultra del espacio
La ejecución on-prem está disponible con Ultra. Los costos del servidor, el proveedor de IA y la infraestructura se pagan por separado.